
Una passkey permette di accedere a un account senza digitare una password: il dispositivo usa una credenziale crittografica e la sblocca con il metodo di verifica che già utilizzi, come PIN, impronta o volto. La chiave privata non viene inviata al sito. È una protezione efficace contro molte pagine di phishing, ma conviene capire dove la passkey è conservata e come potrai recuperare l’account se perdi il dispositivo.
Che cosa succede quando accedi
Quando registri una passkey, il servizio conserva la parte pubblica di una coppia di chiavi. La parte privata resta sotto il controllo del dispositivo o del gestore di credenziali. Al momento dell’accesso, il sito invia una richiesta di autenticazione: il dispositivo la firma e il servizio verifica la firma con la chiave pubblica. FIDO Alliance descrive le passkey come credenziali basate su crittografia a chiave pubblica e progettate per un accesso resistente al phishing. Panoramica FIDO sulle passkey.
L’impronta o il volto servono a sbloccare il dispositivo e autorizzare l’uso della credenziale: il sito non riceve l’immagine del volto o l’impronta. Su un computer senza sensore biometrico, il sistema può chiedere il PIN o il metodo di sblocco configurato. Le schermate e i nomi delle opzioni cambiano fra Android, iOS, Windows, browser e gestori di password.
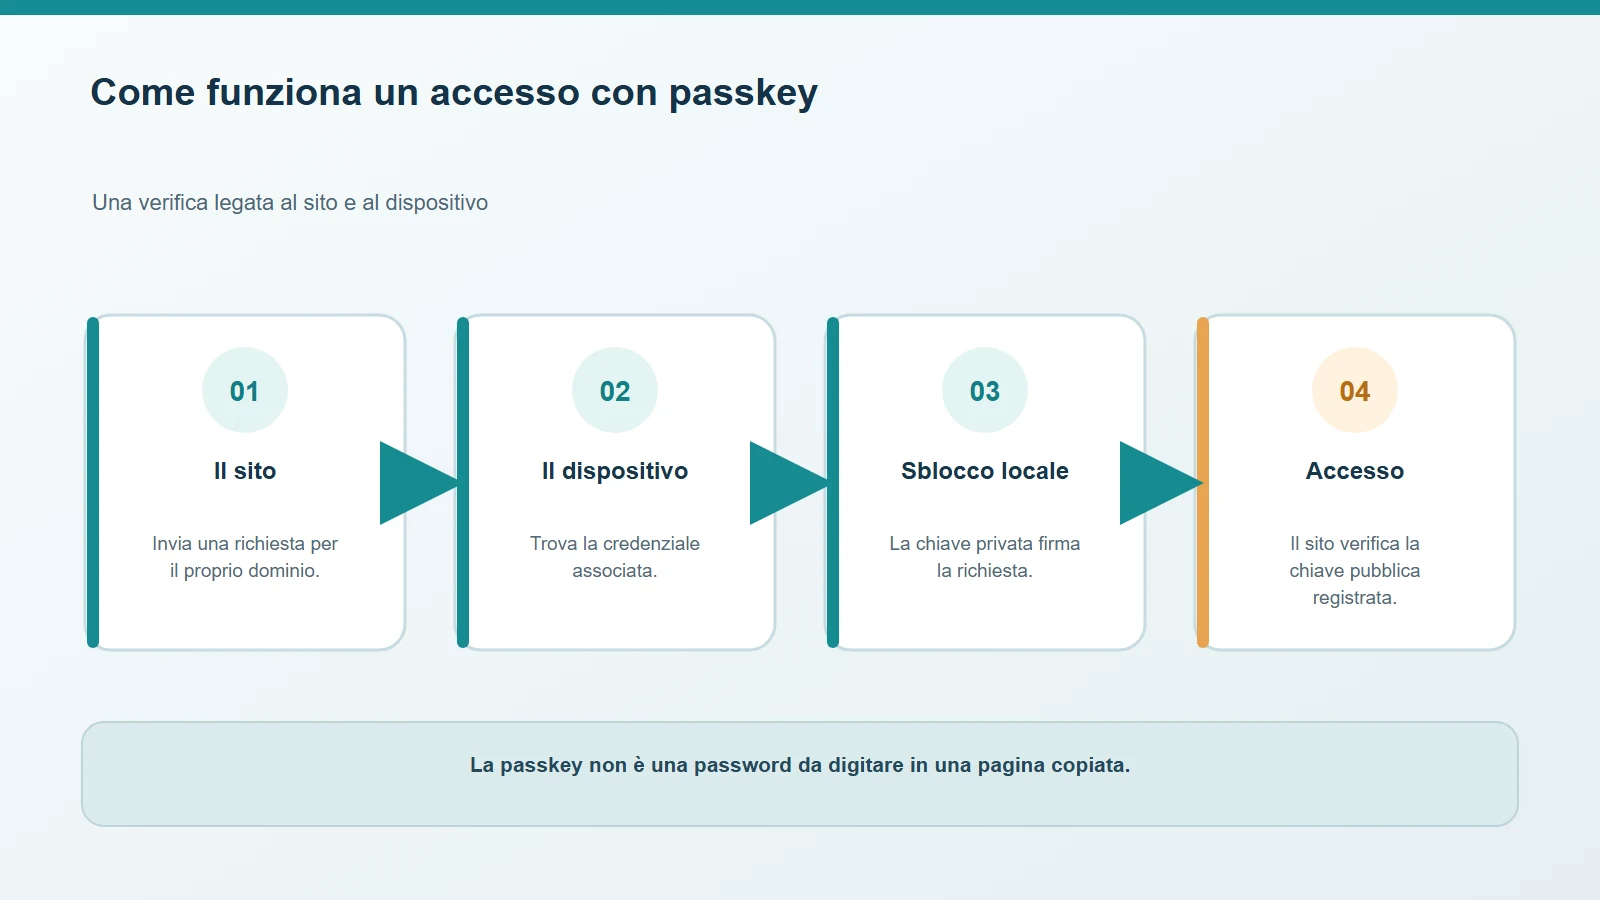
Il dispositivo firma la richiesta e il servizio verifica la chiave pubblica registrata.
Passkey sincronizzate e passkey legate a un dispositivo
Molte passkey sono sincronizzate dal gestore integrato nel sistema o da un’app compatibile, così possono essere disponibili su più dispositivi collegati allo stesso account. Altre credenziali sono legate a un singolo dispositivo o a una chiave di sicurezza fisica. La procedura di recupero dipende quindi dal servizio, dal gestore e dalle opzioni attivate: “passkey” non significa sempre che esista una copia automatica su tutti i dispositivi.
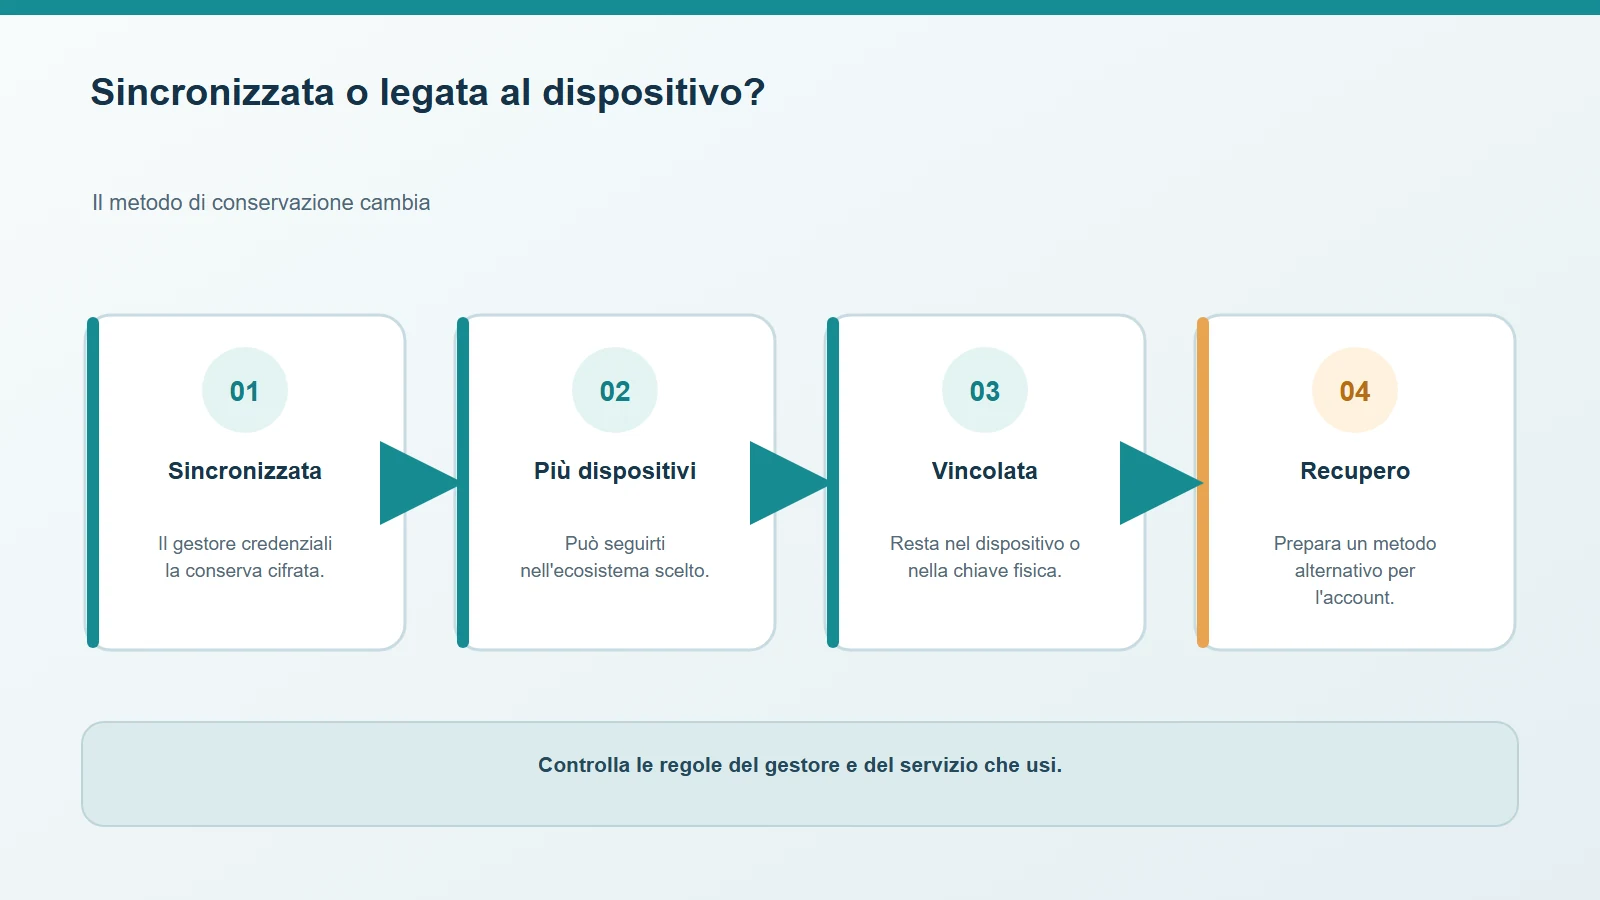
Passkey sincronizzate e passkey legate a un dispositivo hanno percorsi di recupero diversi.
Perché resistono al phishing e quali rischi restano
Una passkey è associata al servizio per cui è stata creata. Un sito fasullo con un indirizzo diverso non può normalmente riutilizzarla come se fosse una password copiata dall’utente. Questa caratteristica riduce l’esposizione a pagine di accesso contraffatte e al riuso di credenziali sottratte.
Non rende però invulnerabile l’account. Un dispositivo sbloccato o compromesso, il furto di una sessione già autenticata, una procedura di recupero debole o l’inganno dell’utente possono ancora creare problemi. Proteggi l’account che sincronizza le passkey e il metodo di sblocco del dispositivo; non condividere PIN o codici di recupero.
Come iniziare senza rischiare di restare fuori
Nelle impostazioni di sicurezza del servizio, controlla se supporta le passkey e quale gestore verrà usato. Crea la credenziale sul tuo dispositivo personale e verifica che il nome dell’account e il provider siano corretti. Prima di rimuovere la password o altri metodi, prova l’accesso da un secondo dispositivo o aggiungi una credenziale di recupero compatibile.
Se il telefono viene perso, usa gli strumenti ufficiali del gestore per bloccarlo o rimuoverlo dall’account e controlla le sessioni attive. Se la passkey era sincronizzata, la disponibilità su un nuovo dispositivo dipenderà dall’accesso al gestore e dalle sue procedure; se era legata a quel telefono, servirà un metodo alternativo già configurato. Google e Microsoft descrivono i requisiti e la gestione delle passkey nelle rispettive guide: Google Account e Windows.
Una passkey può rendere più semplice l’accesso quotidiano, ma il piano di recupero fa parte della sicurezza. Per organizzare credenziali e accessi di recupero, leggi anche la guida ai gestori di password e come proteggere il computer.
Commenti
Commenti
Partecipa con rispetto: le critiche motivate sono benvenute; evita minacce, insulti, dati personali e link promozionali.
Per partecipare alla discussione sarà necessario accedere con il proprio account WordPress.com. La funzione sarà disponibile all'apertura del sito.