
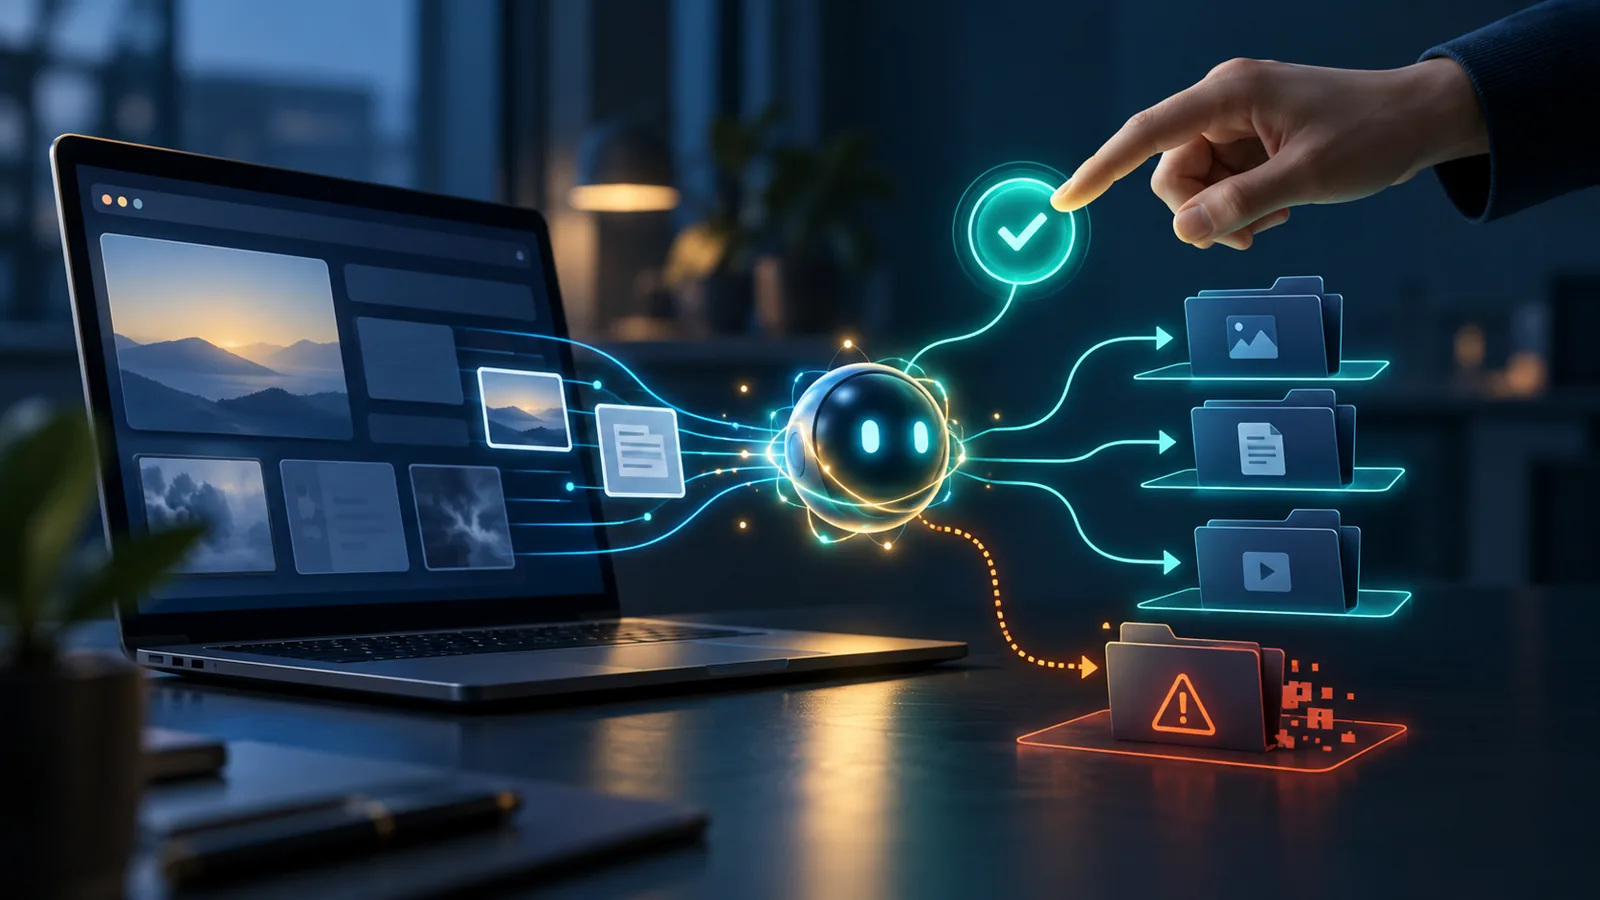
Un agente AI collegato a file o browser può cercare informazioni, riassumere documenti e, se gli strumenti lo consentono, anche modificare file o compiere azioni online. La differenza decisiva non è solo quale modello usa, ma quali strumenti e permessi gli sono stati assegnati. Prima di affidargli un’attività, controlla quindi se può soltanto leggere oppure anche scrivere, cancellare o inviare qualcosa.
Chat e agente: che cosa cambia
Una chat tradizionale genera una risposta a partire dal testo che riceve. Un agente può inoltre chiamare strumenti: per esempio aprire un file, cercare una pagina, estrarre dati o creare un documento. Queste capacità dipendono dall’applicazione e dalle autorizzazioni concesse: la parola “agente” non significa automaticamente accesso completo al computer o a Internet.
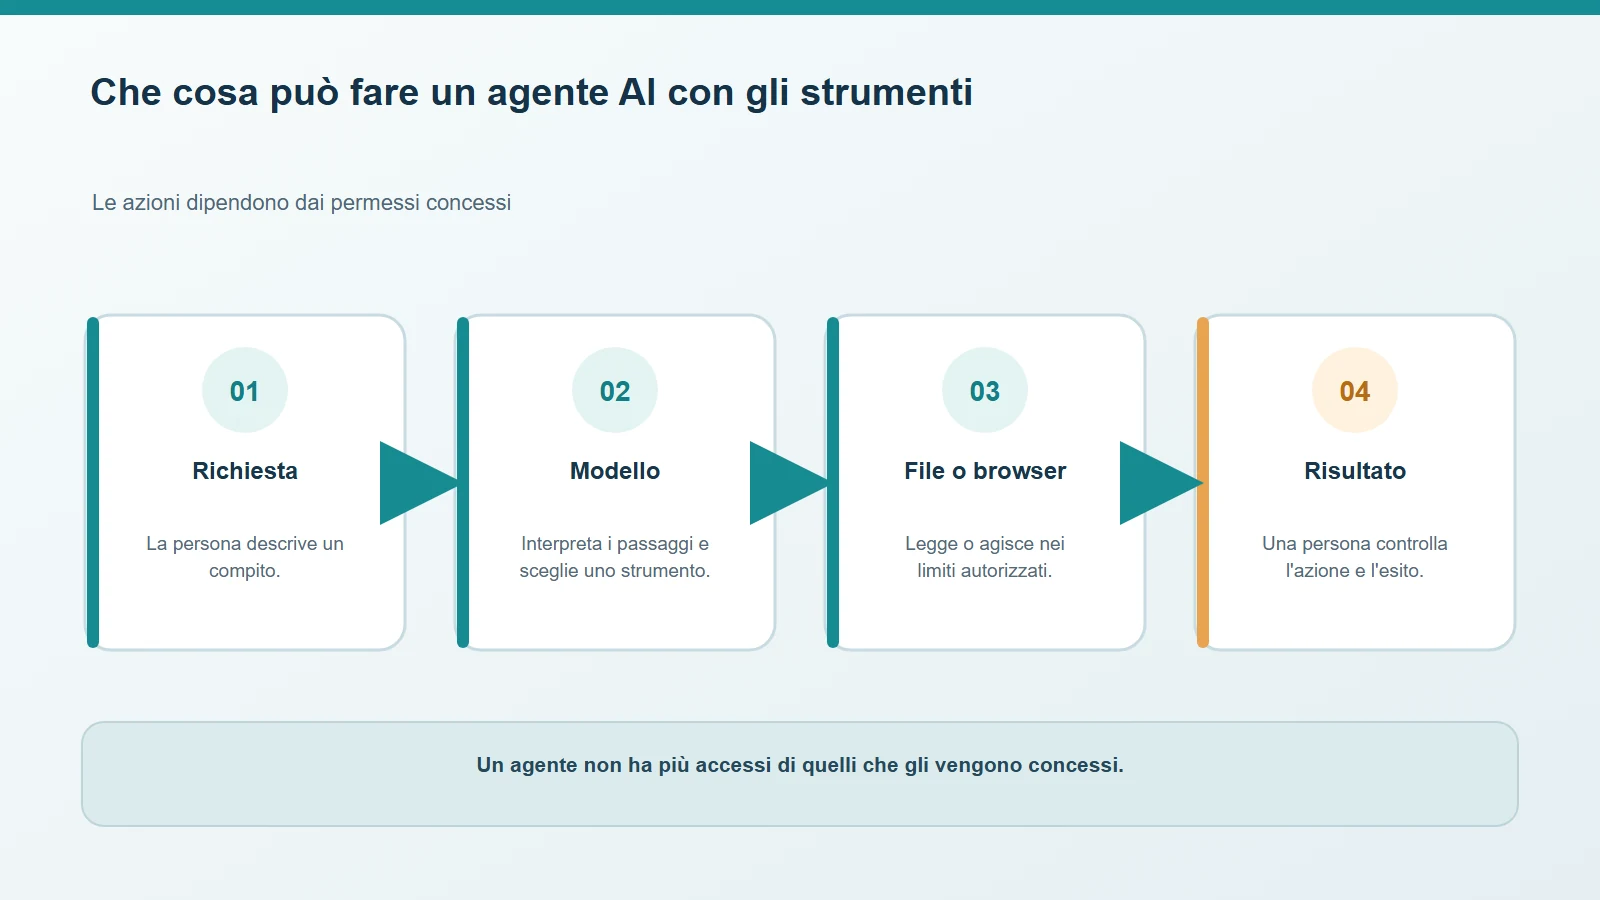
Il modello può usare soltanto gli strumenti che l’applicazione gli mette a disposizione.
Se deve riassumere una cartella, una modalità di sola lettura può bastare. Se può anche scrivere, rinominare o eliminare file, l’errore di un modello o di un’integrazione ha conseguenze più ampie. La categoria di rischio che OWASP chiama “Excessive Agency” riguarda proprio funzionalità, permessi o autonomia superiori a quelli necessari per l’attività. OWASP — Excessive Agency.
Perché una pagina web o un documento può influenzare l’agente
Quando un agente legge una pagina o un file, incontra contenuti scritti da altre persone. In mezzo al testo potrebbero esserci istruzioni ostili o fuorvianti rivolte al modello. OWASP definisce “indirect prompt injection” il caso in cui il modello accetta input da fonti esterne, come siti web o file. Il testo letto non diventa automaticamente affidabile solo perché è entrato nel contesto dell’agente. OWASP — Prompt Injection.
Un documento può fornire informazioni, ma non dovrebbe poter ampliare da solo i poteri dell’agente.
Questo non significa che ogni documento sia pericoloso. Significa che non conviene lasciare che un contenuto esterno possa autorizzare un’azione che l’utente non ha chiesto. Prima di far accedere un agente a posta, file personali o account, verifica anche come l’applicazione usa i dati e quali integrazioni restano attive.
Quattro limiti pratici
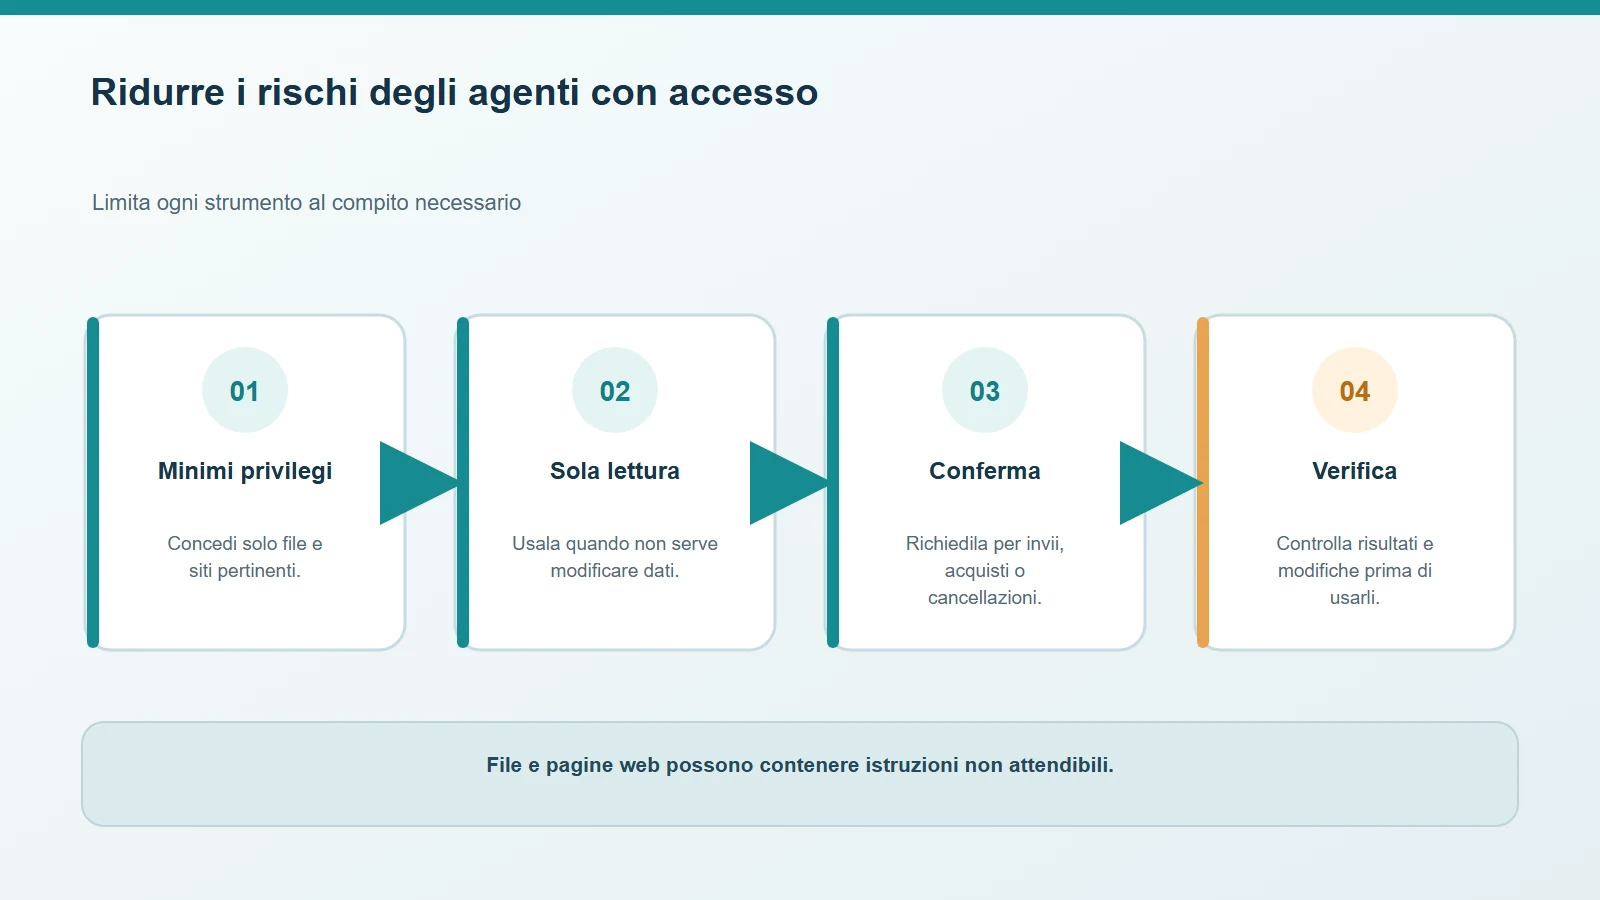
- Concedi solo l’accesso necessario. Per riassumere, preferisci una cartella specifica e la sola lettura; evita l’accesso all’intero disco.
- Riduci le azioni disponibili. Se non serve inviare, pubblicare o cancellare, disattiva quegli strumenti.
- Chiedi conferma prima delle azioni importanti. Inviare un messaggio, sovrascrivere un documento o caricare un file dovrebbe richiedere un controllo umano.
- Rivedi il risultato e le fonti. Un riassunto fluido può contenere errori; verifica i passaggi originali prima di usare informazioni importanti.
OWASP raccomanda di limitare le autorizzazioni al minimo necessario e di richiedere approvazione umana per le azioni ad alto impatto. Non esiste un singolo interruttore che renda infallibile l’agente: questi limiti servono a ridurre ciò che può accadere se interpreta male una richiesta o un contenuto. OWASP — Excessive Agency.
Per valutare dove elaborare i documenti, leggi anche il confronto fra AI locale e servizi cloud. La posizione del modello, da sola, non sostituisce la verifica delle autorizzazioni dell’applicazione.
Commenti
Commenti
Partecipa con rispetto: le critiche motivate sono benvenute; evita minacce, insulti, dati personali e link promozionali.
Per partecipare alla discussione sarà necessario accedere con il proprio account WordPress.com. La funzione sarà disponibile all'apertura del sito.