
Quando sei in hotel, in aeroporto o al bar, collegarsi al Wi-Fi può far risparmiare dati e batteria. Prima di inserire password o aprire account importanti, però, controlla che la rete sia davvero quella del locale e che il dispositivo non stia condividendo più del necessario. HTTPS aiuta a proteggere la connessione ai siti, ma non rende affidabile una rete falsa o una pagina truffa.
Verifica il nome della rete prima di collegarti
Chiedi al personale il nome esatto della rete e, se serve, la procedura di accesso. Un nome plausibile come “Hotel Guest Wi-Fi” non basta: chi crea un hotspot fasullo può usare un’etichetta quasi identica a quella ufficiale.
Fai attenzione anche alla pagina che compare dopo la connessione. Un portale di accesso può chiedere un codice della camera o un indirizzo email, ma non dovrebbe spingerti a inserire la password della banca o quella della posta elettronica. Se la richiesta non corrisponde a ciò che il locale ti ha descritto, interrompi la procedura e chiedi conferma.
La rete e il sito sono due controlli distinti: il fatto che il Wi-Fi appartenga davvero all’aeroporto non dimostra che ogni pagina aperta sia legittima. Controlla il dominio, diffida di richieste urgenti e non approvare notifiche di accesso che non hai avviato.
Wi-Fi aperto, WPA2/WPA3 e HTTPS: che cosa proteggono
Una rete “aperta” in genere consente di collegarsi senza una password Wi-Fi. In base alla configurazione, il traffico radio fra dispositivo e punto di accesso potrebbe non avere la cifratura offerta da una rete protetta; esistono però implementazioni diverse, quindi non dedurre il livello di protezione dal solo nome della rete.
WPA2 e WPA3 proteggono il collegamento wireless fra il dispositivo e il punto di accesso secondo la configurazione della rete. Una password condivisa da molti ospiti non significa che tu possa fidarti di ogni dispositivo collegato o del gestore. Anche l’isolamento dei client dipende dall’apparato e dalle impostazioni del locale.
HTTPS protegge invece i dati scambiati fra il browser e il sito indicato dall’indirizzo. La Federal Trade Commission osserva che, grazie alla diffusione della cifratura sui siti, usare il Wi-Fi pubblico è spesso sicuro; precisa però che una pagina truffa può usare a sua volta HTTPS. Il lucchetto nel browser indica una connessione cifrata verso quel dominio, non certifica che il dominio sia quello che volevi visitare né che il sito sia onesto.
Che cosa aggiunge una VPN e quali limiti restano
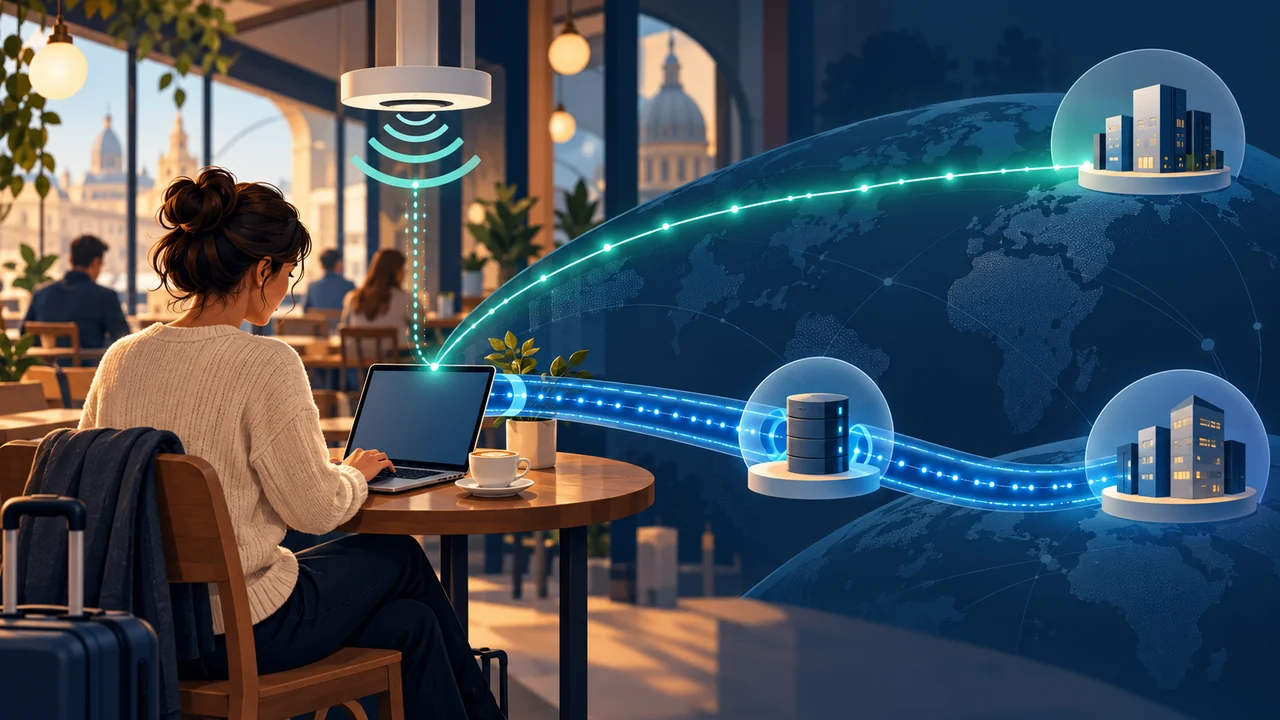
Una VPN crea un tunnel cifrato fra il dispositivo e un server VPN. Può impedire che il traffico instradato attraverso quel tunnel sia letto facilmente da chi osserva la rete locale, ma la protezione del tunnel termina al server VPN. Non rende sicuro un dispositivo già compromesso, non riconosce automaticamente il phishing e non protegge da una pagina falsa o da un’app malevola.
Non tutto il traffico passa sempre dalla VPN: configurazioni con split tunneling o applicazioni escluse possono lasciare alcune connessioni fuori dal tunnel. Inoltre, il gestore VPN diventa un intermediario importante e va scelto con attenzione. Il National Cyber Security Centre britannico specifica che è protetto soltanto il traffico effettivamente instradato nella VPN. Per il lavoro, segui le indicazioni dell’organizzazione: la VPN aziendale può avere requisiti e configurazioni diversi da un servizio personale.
Una VPN può essere uno strumento utile in un contesto preciso, ma non è una garanzia assoluta di sicurezza né un requisito per navigare su ogni hotspot.
Riduci ciò che il dispositivo espone alla rete
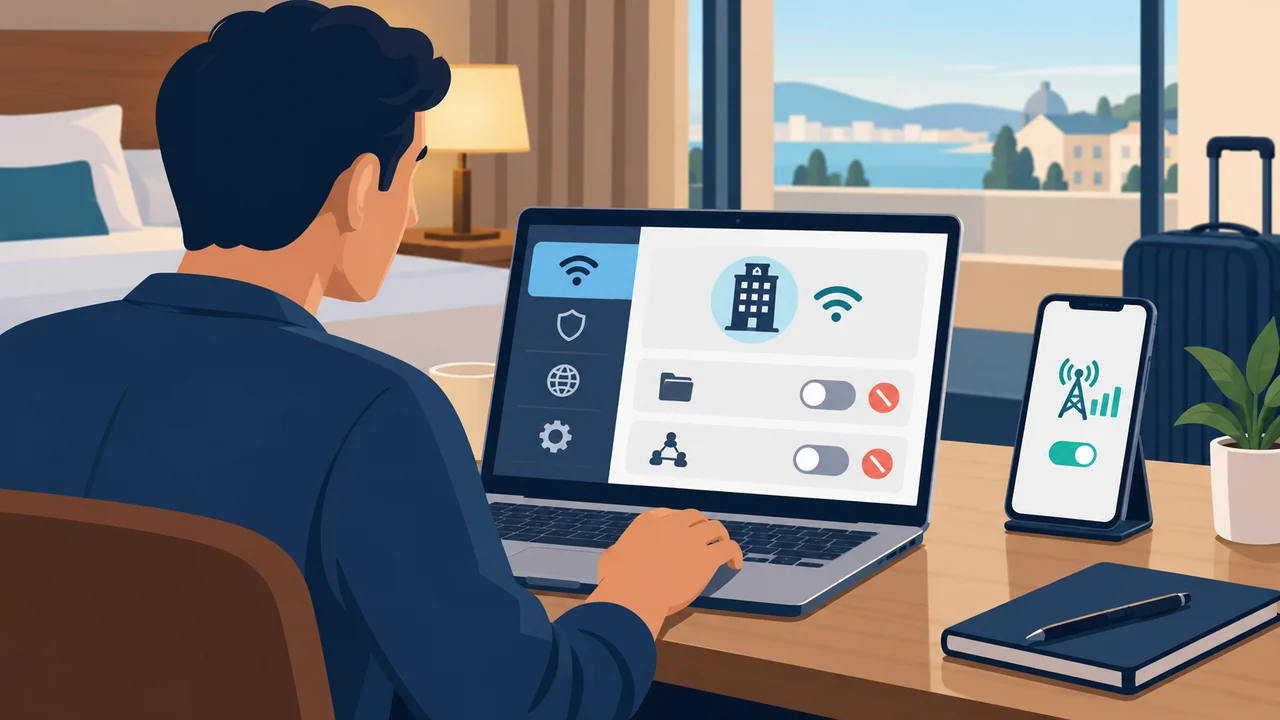
Su Windows controlla il profilo di rete e scegli “Pubblica” quando sei collegato in un luogo pubblico: Microsoft spiega che il profilo privato rende il PC individuabile e consente la condivisione di file e stampanti. Su Mac, disattiva “Condivisione file” in Impostazioni di Sistema > Generali > Condivisione quando non ti serve.
Disattiva la connessione automatica agli hotspot che non usi più e rimuovi dalla memoria le reti di cui non ti fidi. Limita anche le funzioni di condivisione di prossimità: su Apple puoi usare “Solo contatti” o disattivare AirDrop finché non devi inviare un file. Su Android e Windows i nomi dei menu e le opzioni variano in base alla versione; cerca le impostazioni di condivisione nelle vicinanze e rendi il dispositivo visibile solo quando serve.
Tieni aggiornati sistema e app. Un aggiornamento non rende affidabile il Wi-Fi del locale, ma riduce l’esposizione a problemi già corretti dal produttore.
Quando conviene usare la rete mobile
Per operazioni riservate, oppure quando il nome del Wi-Fi o la pagina di accesso ti sembrano strani, la connessione cellulare o l’hotspot personale sono spesso una scelta più prudente. Se la rete ti sembra dubbia, usare i dati mobili evita di unirti alla rete locale del locale; controlla comunque copertura, costi e condizioni del piano.
Valuta anche copertura, consumo dati e costi: fuori dal Paese il roaming può avere condizioni diverse, mentre una eSIM da viaggio dipende da compatibilità, rete partner e località. Prima di partire, consulta le nostre guide su eSIM in viaggio e roaming nell’UE.
Una checklist prima di navigare
- Conferma SSID e accesso con il personale; non scegliere una rete solo perché il nome sembra plausibile.
- Controlla l’indirizzo dei siti e usa HTTPS, ricordando che la cifratura non certifica l’affidabilità della pagina.
- Imposta la rete come pubblica e disattiva condivisione e visibilità non necessarie.
- Usa i dati mobili per attività sensibili se la rete non ti convince e il piano lo consente.
- Attiva una VPN solo se ne conosci il gestore e il suo ruolo; non considerarla una protezione contro ogni rischio.
Commenti
Commenti
Partecipa con rispetto: le critiche motivate sono benvenute; evita minacce, insulti, dati personali e link promozionali.
Per partecipare alla discussione sarà necessario accedere con il proprio account WordPress.com. La funzione sarà disponibile all'apertura del sito.